


Compliance Nachrichten
Willkommen in unserem Compliance Neuigkeiten Blog, in dem wir in die Tiefen von Governance, Risk und Compliance (GRC), Digitalisierung und anderen wichtigen Themen eintauchen, um Ihnen unschätzbare Einblicke und Expertenwissen zu bieten. Unsere sorgfältig kuratierte Sammlung von Artikeln und Blogbeiträgen bietet eine umfassende Erkundung wichtiger Themen und dient Ihnen als Kompass bei der Navigation durch die sich ständig verändernde GRC-Landschaft.
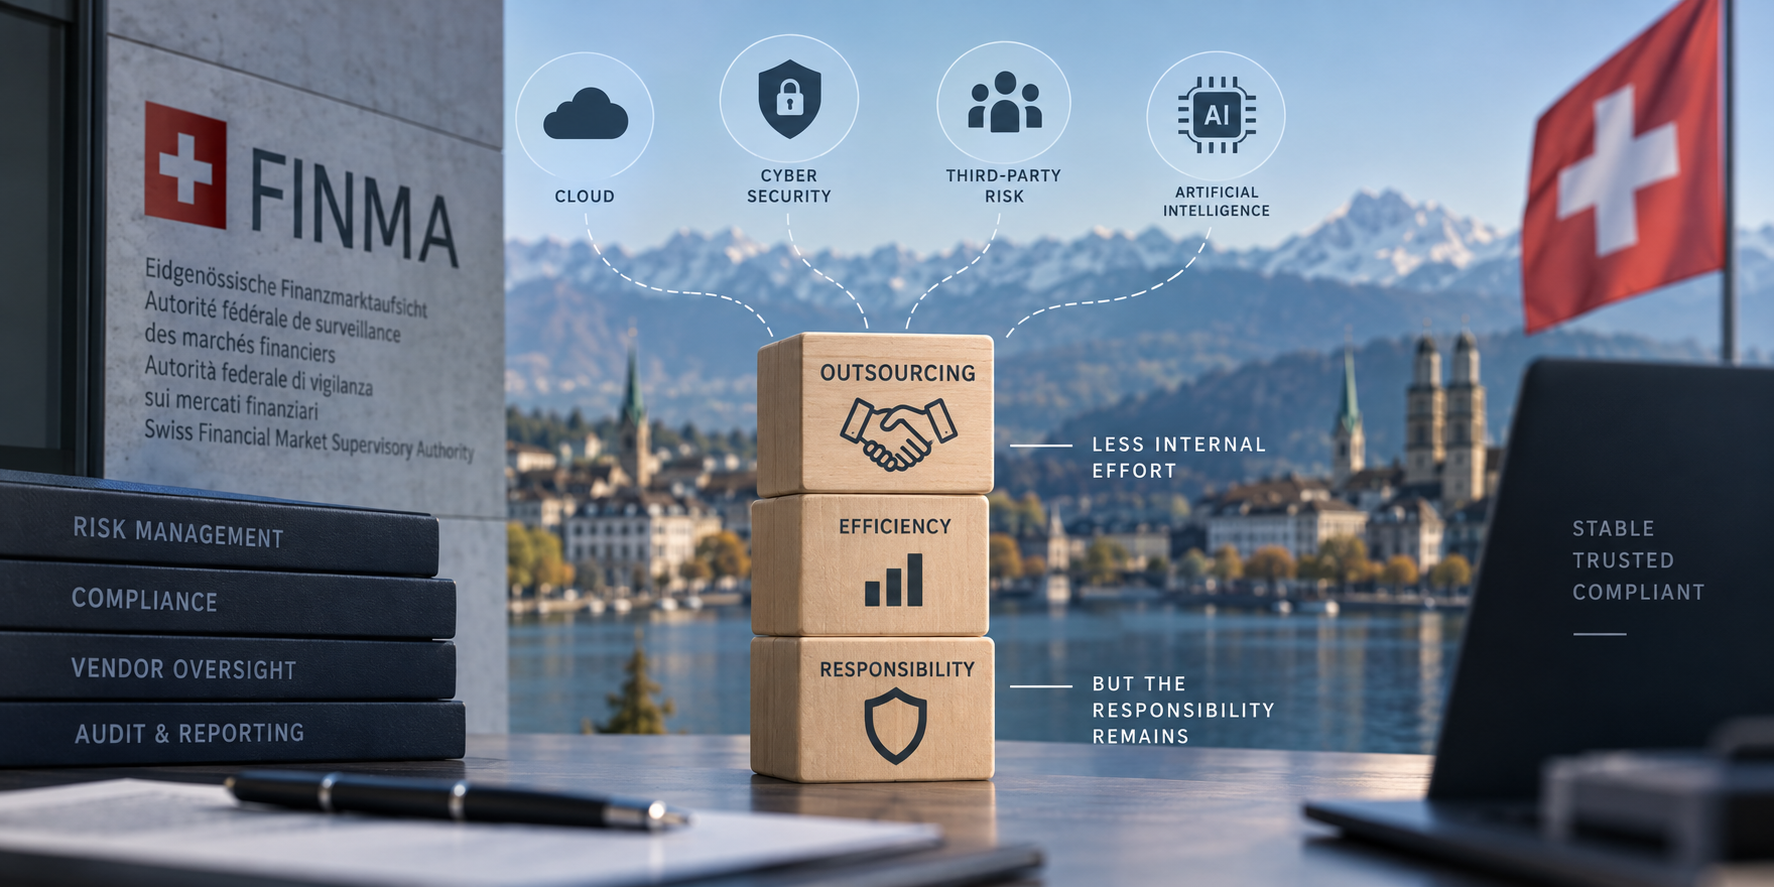
FINMA zu Outsourcing: Warum Auslagerung Aufwand reduziert, aber nicht die Verantwortung
Die FINMA hat beim Kleinbankensymposium am 7. September 2026 einen wichtigen Punkt klargestellt: Proportionalität bedeutet nicht, dass wesentliche Risiken weniger ernst genommen werden. Gerade bei Cyberrisiken, Outsourcing, Cloud-Dienstleistern und künstlicher Intelligenz bleibt die Verantwortung beim beaufsichtigten Institut. Kleinere Banken können besonders davon profitieren, Technologie oder Dienstleistungen extern zu beziehen. Sie müssen nicht dieselben internen StrukturenContinue reading "FINMA zu Outsourcing: Warum Auslagerung Aufwand reduziert, aber nicht die Verantwortung"
FINMA zu Outsourcing: Warum Auslagerung Aufwand reduziert, aber nicht die Verantwortung
Die FINMA hat beim Kleinbankensymposium am 7. September 2026 einen wichtigen Punkt klargestellt: Proportionalität bedeutet nicht, dass wesentliche Risiken weniger ernst genommen werden. Gerade bei Cyberrisiken, Outsourcing, Cloud-Dienstleistern und künstlicher Intelligenz bleibt die Verantwortung beim beaufsichtigten Institut. Kleinere Banken können besonders davon profitieren, Technologie oder Dienstleistungen extern zu beziehen. Sie müssen nicht dieselben internen Strukturen<a href="https://zazoon.com/de/finma-zu-outsourcing-warum-auslagerung-aufwand-reduziert-aber-nicht-die-verantwortung/">Continue reading <span class="sr-only">"FINMA zu Outsourcing: Warum Auslagerung Aufwand reduziert, aber nicht die Verantwortung"</span></a>
Deutschland gründet KI-Sicherheitsinstitut
Deutschland hat mit AISI Deutschland ein eigenes KI-Sicherheitsinstitut gestartet. Das neue Institut soll Risiken und Sicherheitsfragen fortschrittlicher KI-Modelle untersuchen und die Resilienz Deutschlands gegenüber AI-bezogenen Bedrohungen stärken. In der ersten Phase übernehmen das BSI und die Bundesnetzagentur eine zentrale Rolle, wobei das BSI besonders die Cybersecurity-Perspektive einbringt. Für Unternehmen entsteht daraus keine unmittelbare neue Pflicht.<a href="https://zazoon.com/de/deutschland-gruendet-ki-sicherheitsinstitut/">Continue reading <span class="sr-only">"Deutschland gründet KI-Sicherheitsinstitut"</span></a>
EU Retail Investment Strategy: Warum „Value for Money“ zum neuen GRC-Massstab im Finanzvertrieb wird
Die EU Retail Investment Strategy soll den europäischen Markt für Retail-Investments stärken und gleichzeitig den Schutz von Anlegerinnen und Anlegern verbessern. Im Zentrum steht ein Thema, das für Banken, Versicherer, Asset Manager, Vermögensverwalter und Vertriebe besonders relevant wird: „Value for Money“. Ausgangspunkt ist ein aktueller Beitrag von GWP zur EU Retail Investment Strategy und ihren<a href="https://zazoon.com/de/eu-retail-investment-strategy-warum-value-for-money-zum-neuen-grc-massstab-im-finanzvertrieb-wird/">Continue reading <span class="sr-only">"EU Retail Investment Strategy: Warum „Value for Money“ zum neuen GRC-Massstab im Finanzvertrieb wird"</span></a>
CO2-Zertifikate unter Druck: Warum Klimaschutzprojekte jetzt ein GRC-Thema sind
Das Handelsblatt berichtet aktuell, dass das Umweltbundesamt CO2-Zertifikate aus 30 chinesischen Projekten für ungültig erklärt hat. Die Projekte sollen entweder ihre Klimawirkung übertrieben haben oder gar nicht existiert haben. Eines der betroffenen Projekte wurde laut Handelsblatt durch eine belgische Tochter von ExxonMobil finanziert und versprach Einsparungen von knapp 96.000 Tonnen CO2. Insgesamt sollen die gestrichenen<a href="https://zazoon.com/de/co2-zertifikate-unter-druck-warum-klimaschutzprojekte-jetzt-ein-grc-thema-sind/">Continue reading <span class="sr-only">"CO2-Zertifikate unter Druck: Warum Klimaschutzprojekte jetzt ein GRC-Thema sind"</span></a>
EU-Verpackungsverordnung PPWR: Warum PFAS-Restriktionen jetzt zum GRC-Thema werden
Seit dem 12. August 2026 gilt die neue EU-Verpackungsverordnung, die Packaging and Packaging Waste Regulation, kurz PPWR, grundsätzlich in der gesamten Europäischen Union. Besonders sichtbar wird der Start durch eine konkrete Vorgabe: Lebensmittelkontaktverpackungen dürfen nicht mehr auf den EU-Markt gebracht werden, wenn sie bestimmte PFAS-Grenzwerte erreichen oder überschreiten. GRC Report beschreibt diese PFAS-Restriktionen als den<a href="https://zazoon.com/de/eu-verpackungsverordnung-ppwr-warum-pfas-restriktionen-jetzt-zum-grc-thema-werden/">Continue reading <span class="sr-only">"EU-Verpackungsverordnung PPWR: Warum PFAS-Restriktionen jetzt zum GRC-Thema werden"</span></a>
security.txt: Warum Schwachstellenmeldungen jetzt ein GRC-Thema sind
Das BSI hat am 6. August 2026 darauf hingewiesen, dass nur 1,8 Prozent der Webseitenbetreiber in Deutschland bislang eine security.txt bereitstellen. Grundlage sind Messungen des BSI im Rahmen des Cyberdome-Projekts. Die security.txt nach RFC 9116 soll Sicherheitsforschern, CERTs und anderen Hinweisgebern einen klar auffindbaren Kontakt geben, um entdeckte Schwachstellen sicher und schnell zu melden. Was<a href="https://zazoon.com/de/security-txt-warum-schwachstellenmeldungen-jetzt-ein-grc-thema-sind/">Continue reading <span class="sr-only">"security.txt: Warum Schwachstellenmeldungen jetzt ein GRC-Thema sind"</span></a>No articles found with the word:
Try your search again using these tips:
- Please ensure that you have typed the search term correctly.
- Use more general terms to broaden your search.
- Explore our categories to discover similar articles.